
البرامج البحثية
3 سبتمبر 2026
ما بعد «الطلقة التحذيرية»: إلى أي مدى قد تذهب إيران في استهداف البنية التحتية الأمريكية؟
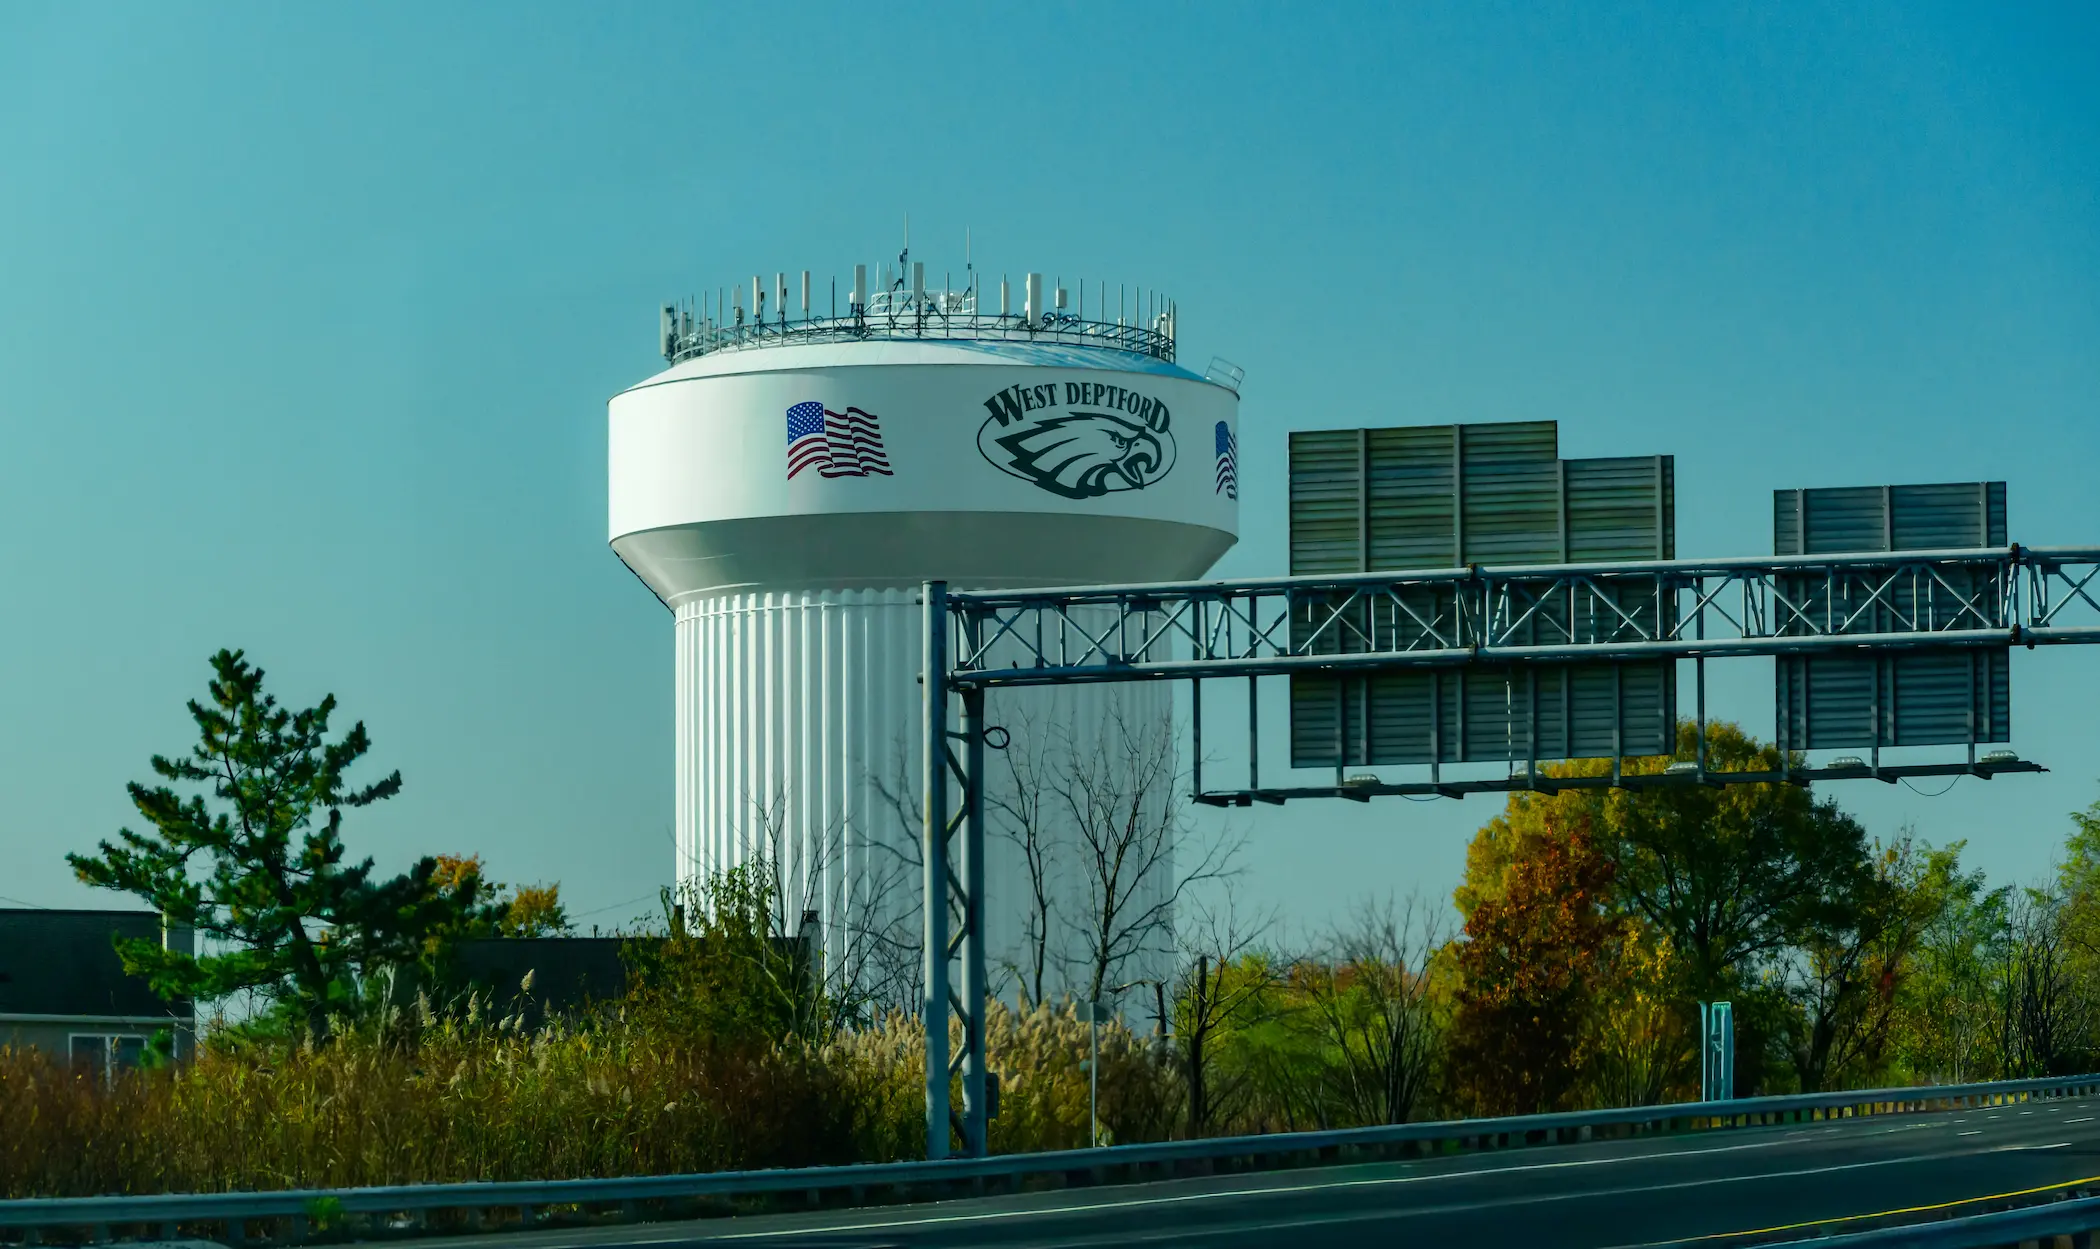
بين 26 و31 يوليو 2026، تعرضت مرافق للمياه والصرف الصحي في عدد من الولايات الأمريكية لسلسلة من الهجمات السيبرانية انتزعت من مشغليها القدرة على التحكم اليدوي في أنظمتها. وامتد نطاق الهجمات من مينيسوتا وميشيجان إلى نيوجيرسي وجورجيا وداكوتا الجنوبية، فيما أصابت في مينيسوتا وحدها أكثر من 30 نظامًا محليًا للمياه. وتشير تقارير إخبارية إلى شبهات بارتباط هذه الهجمات بقراصنة مدعومين من إيران، بما يضفي على استهداف بنية تحتية مدنية بهذه الحساسية دلالة تتجاوز مجرد الاختراق التقني.
وفي مقاطعة كلايتون بولاية جورجيا، ظهرت آثار الاختراق سريعًا على أرض الواقع. فقد رصد مشغلو هيئة المياه، التي تخدم نحو 300 ألف شخص في محيط أتلانتا، تراجعًا في ضغط المياه، ما اضطر الهيئة إلى إصدار تحذير للسكان بضرورة غلي المياه قبل استخدامها. ومع ذلك، لم يدم الاضطراب طويلًا، إذ أُعيدت الخدمة في غضون ساعات.
وفي حالات عدة، تمكن القراصنة من النفاذ عن بُعد إلى أنظمة التحكم في المضخات والصمامات وضغط المياه. لكن الهجمات، على خطورتها، لم تصل إلى الحد الذي ربما كان يخشاه استهداف منشآت من هذا النوع: لم تتأثر سلامة مياه الشرب، وظلت المياه آمنة للاستخدام.
ومنذ ذلك الحين، أعلنت مجموعة القرصنة "CyberAv3ngers"، المرتبطة بالحرس الثوري الإيراني والمدرجة على قائمة العقوبات التي فرضتها وزارة الخزانة الأمريكية في فبراير 2024، مسؤوليتها عن العملية عبر تطبيق تيليجرام. غير أن المجموعة تعمدت تقديم ما جرى بوصفه رسالة تحذير لا هجومًا مكتملًا، قائلة إن "هدفنا من مهاجمة مينيسوتا لم يكن سوى التحذير" من قدراتها ومن عزمها الرد على أي دولة تشكل تهديدًا لإيران. وتكمن أهمية هذا التوصيف في ما ينطوي عليه من دلالة تتجاوز العملية نفسها. فإذا كانت المجموعة تصف اختراق أنظمة المياه وتعطيل التحكم فيها بأنه مجرد "تحذير"، فإن السؤال الذي يفرض نفسه هو: كيف يمكن أن يبدو الهجوم "الفعلي" الذي تلوّح به؟
البرامج البحثية
19 مايو 2026
هل تنهار الثقة في الدولة الرقمية؟
على مدى عقود، استندت الأنظمة التي طورتها الحكومات والبنوك والجامعات والمؤسسات العامة للتحقق من هويات الأفراد إلى افتراض جوهري مفاده أن المعلومات الشخصية والوثائق الرسمية والخصائص الجسدية يصعب تزويرها أو محاكاتها بصورة مقنعة. وفي ظل هذا الافتراض، كان رقم الضمان الاجتماعي مقترنًا بتاريخ الميلاد ورخصة القيادة كافيًا، في معظم الحالات العملية، لإثبات هوية الفرد والتحقق منها. غير أن هذا الافتراض لم يعد صالحًا اليوم، فقد سجلت الولايات المتحدة خلال عام 2025 أعلى عدد من اختراقات البيانات منذ بدء توثيق هذه الحوادث، كما ارتفعت بلاغات سرقة الهوية المقدمة إلى لجنة التجارة الفيدرالية بنحو 20% مقارنة بالعام السابق، فيما تجاوزت الخسائر العالمية الناجمة عن عمليات الاحتيال 534 مليار دولار سنويًا. وفي الوقت ذاته، أصبح الذكاء الاصطناعي التوليدي، وهي التقنية ذاتها التي تدعم طيفًا واسعًا من أدوات الإنتاجية والتطبيقات الإبداعية عبر مختلف القطاعات الاقتصادية، عاملًا مضاعفًا لقدرات الجهات التي تسعى إلى خداع الأنظمة الرقمية على نطاق غير مسبوق. وأدت السرعة المتزايدة لتطور هذه الأدوات، ومستوياتها المتقدمة من التعقيد، وسهولة إتاحتها، إلى انتقال المشكلة من نطاق الجرائم المالية وأنشطة الاحتيال التقليدية إلى صلب تساؤل أوسع يتعلق بمدى متانة وموثوقية البنية التحتية الرقمية التي تعتمد عليها الدول الحديثة في أداء وظائفها الأساسية، وما إذا كانت هذه المنظومة تستحق بالفعل مستوى الثقة الذي مُنح لها على مدى عقود.