
البرامج البحثية
3 سبتمبر 2026
ما بعد «الطلقة التحذيرية»: إلى أي مدى قد تذهب إيران في استهداف البنية التحتية الأمريكية؟
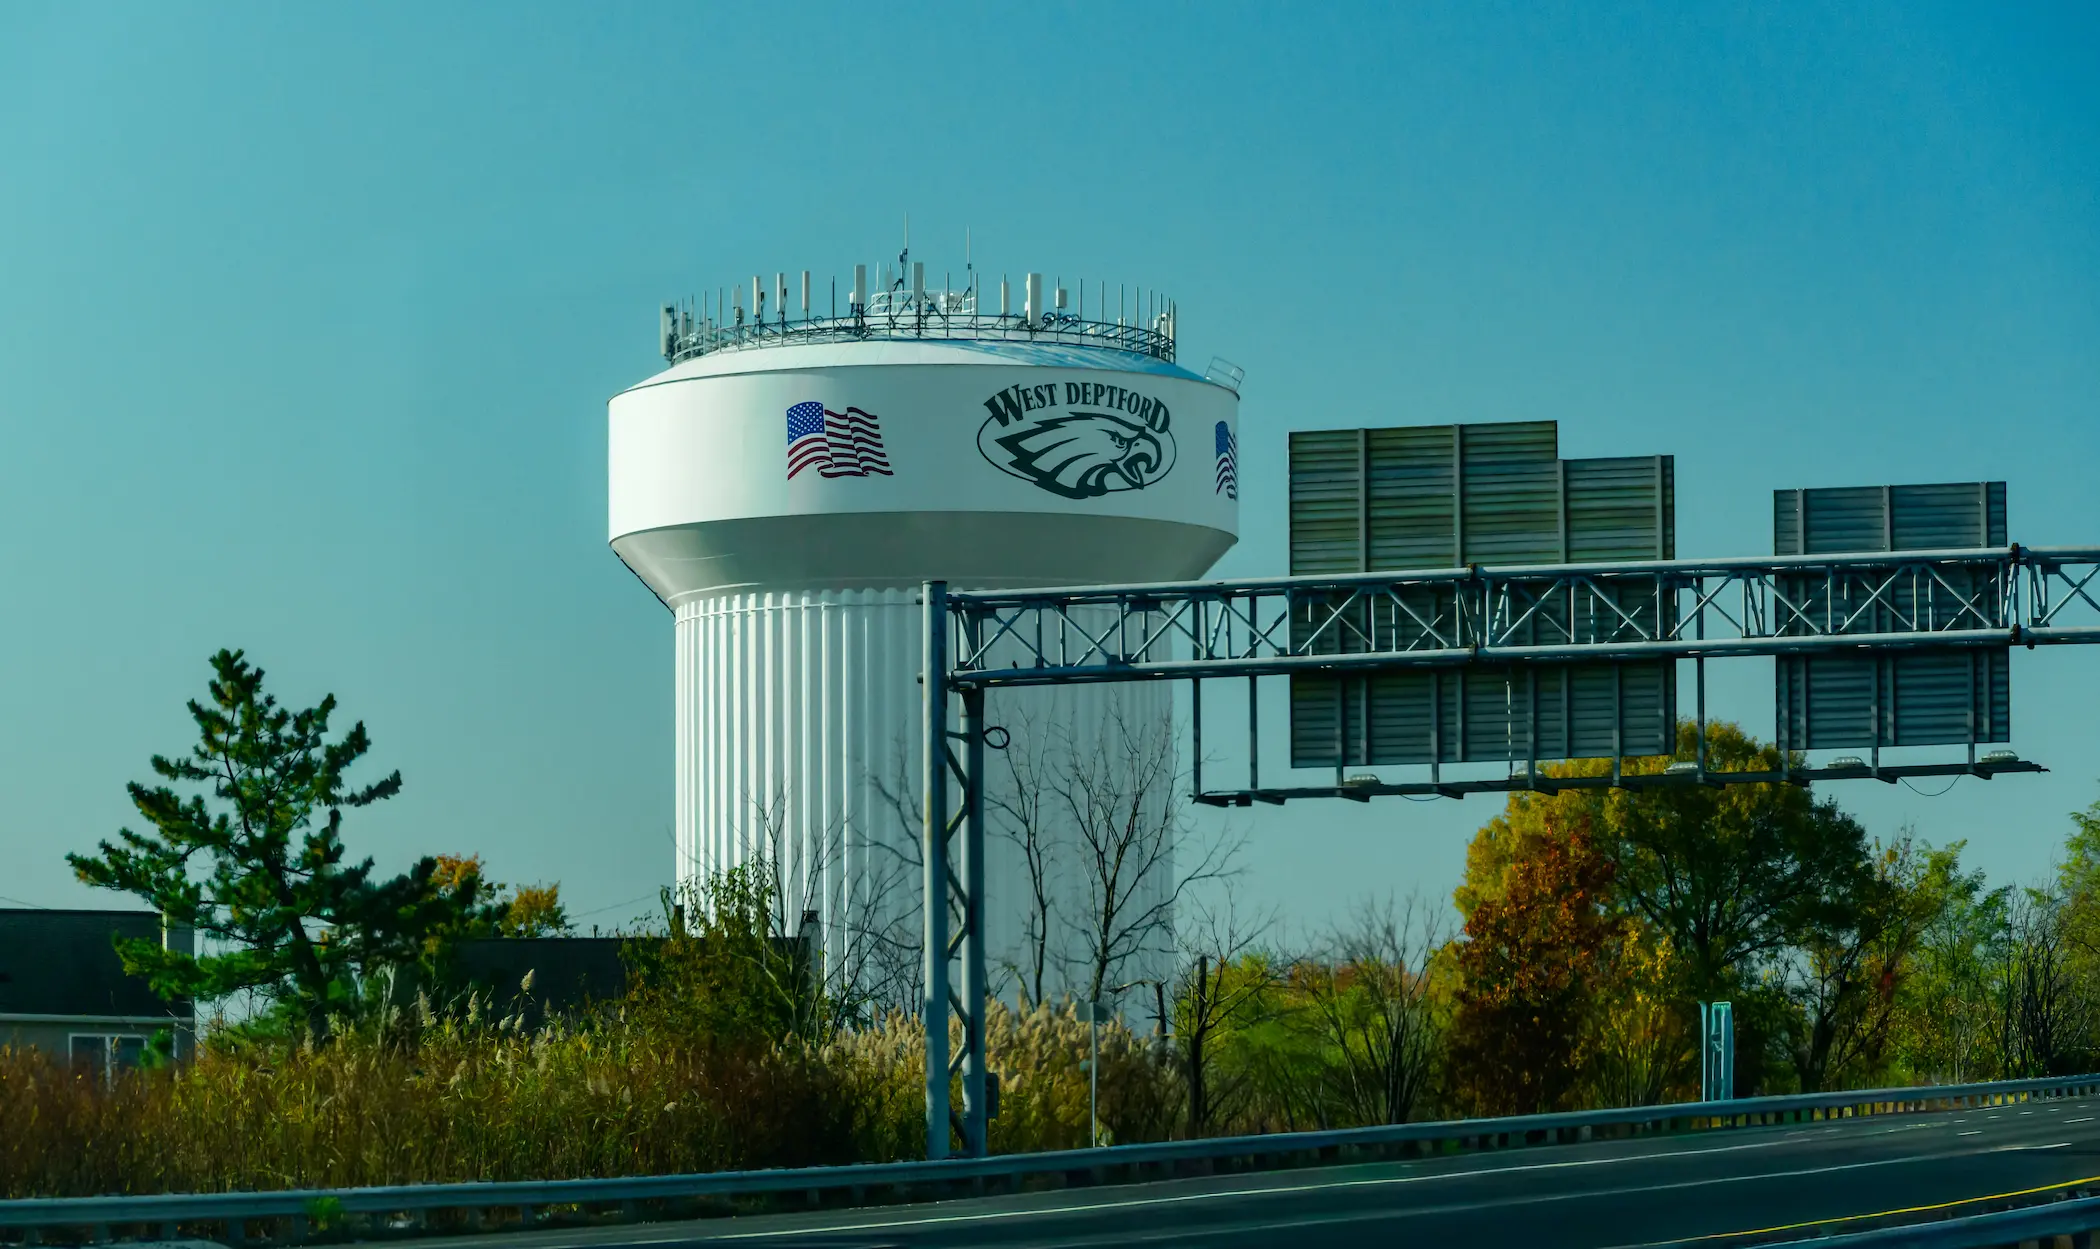
بين 26 و31 يوليو 2026، تعرضت مرافق للمياه والصرف الصحي في عدد من الولايات الأمريكية لسلسلة من الهجمات السيبرانية انتزعت من مشغليها القدرة على التحكم اليدوي في أنظمتها. وامتد نطاق الهجمات من مينيسوتا وميشيجان إلى نيوجيرسي وجورجيا وداكوتا الجنوبية، فيما أصابت في مينيسوتا وحدها أكثر من 30 نظامًا محليًا للمياه. وتشير تقارير إخبارية إلى شبهات بارتباط هذه الهجمات بقراصنة مدعومين من إيران، بما يضفي على استهداف بنية تحتية مدنية بهذه الحساسية دلالة تتجاوز مجرد الاختراق التقني.
وفي مقاطعة كلايتون بولاية جورجيا، ظهرت آثار الاختراق سريعًا على أرض الواقع. فقد رصد مشغلو هيئة المياه، التي تخدم نحو 300 ألف شخص في محيط أتلانتا، تراجعًا في ضغط المياه، ما اضطر الهيئة إلى إصدار تحذير للسكان بضرورة غلي المياه قبل استخدامها. ومع ذلك، لم يدم الاضطراب طويلًا، إذ أُعيدت الخدمة في غضون ساعات.
وفي حالات عدة، تمكن القراصنة من النفاذ عن بُعد إلى أنظمة التحكم في المضخات والصمامات وضغط المياه. لكن الهجمات، على خطورتها، لم تصل إلى الحد الذي ربما كان يخشاه استهداف منشآت من هذا النوع: لم تتأثر سلامة مياه الشرب، وظلت المياه آمنة للاستخدام.
ومنذ ذلك الحين، أعلنت مجموعة القرصنة "CyberAv3ngers"، المرتبطة بالحرس الثوري الإيراني والمدرجة على قائمة العقوبات التي فرضتها وزارة الخزانة الأمريكية في فبراير 2024، مسؤوليتها عن العملية عبر تطبيق تيليجرام. غير أن المجموعة تعمدت تقديم ما جرى بوصفه رسالة تحذير لا هجومًا مكتملًا، قائلة إن "هدفنا من مهاجمة مينيسوتا لم يكن سوى التحذير" من قدراتها ومن عزمها الرد على أي دولة تشكل تهديدًا لإيران. وتكمن أهمية هذا التوصيف في ما ينطوي عليه من دلالة تتجاوز العملية نفسها. فإذا كانت المجموعة تصف اختراق أنظمة المياه وتعطيل التحكم فيها بأنه مجرد "تحذير"، فإن السؤال الذي يفرض نفسه هو: كيف يمكن أن يبدو الهجوم "الفعلي" الذي تلوّح به؟